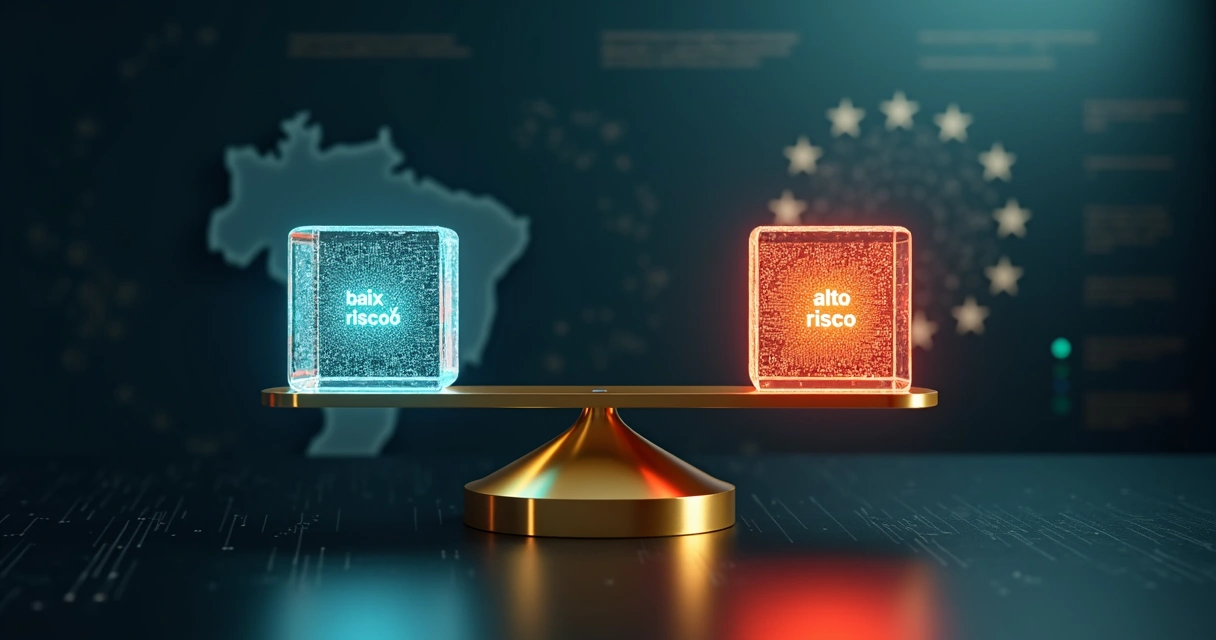
Quem acompanha a rápida evolução da inteligência artificial no Brasil já percebeu que o debate sobre governança e riscos não é mais tendência: tornou-se urgência. O PL 2338/2023, proposto como o marco legal da IA no país, traz uma classificação robusta dos principais pontos e riscos, inspirando organizações a rever seus processos e ferramentas jurídicas de ponta a ponta. Mas afinal, como definir nosso apetite de risco em IA diante das demandas do legislador e dos desafios do mercado atual?
Quando olhamos para soluções como o Bits AI, percebemos um movimento que vai além da automação: trata-se de criar uma estratégia sustentável de uso de IA, combinando análise de riscos, legal design e experiência do usuário, superando as ofertas dos concorrentes e preparando times jurídicos para uma nova era.
Por que o PL 2338/2023 muda o cenário da IA no Brasil?
O Projeto de Lei 2338/2023 surge em resposta ao avanço das tecnologias de inteligência artificial e à necessidade de colocar limites claros em práticas que possam ameaçar direitos fundamentais. Inspirando-se em referências globais como o EU AI Act e a ISO/IEC 42001:2023, nosso marco legal propõe um sistema de classificação de risco para aplicações de IA – com obrigações diretamente proporcionais ao potencial impacto das soluções.
- Riscos inaceitáveis: aplicações proibidas, como manipulação comportamental ou uso para vigilância massiva sem controle.
- Riscos altos: exigem avaliações contínuas, supervisão humana, medidas robustas de segurança e transparência.
- Riscos limitados: pedem informações claras ao usuário e mitigação pontual de riscos.
- Riscos mínimos: livres de obrigações específicas, mas recomendase boas práticas.
Segundo a Cartilha de IA Generativa do Governo Digital, o PL reconhece a necessidade de restringir sistemas que possam, por exemplo, manipular comportamentos ou explorar vulnerabilidades de grupos vulneráveis. Esse é um marco para o compliance digital, exigindo que empresas e departamentos jurídicos dominem a matriz de risco.
Quais são os principais pontos de incerteza regulatória?
Ainda que a proposta do PL 2338/2023 caminhe para consolidar diretrizes inspiradas no EU AI Act, há dúvidas legítimas sobre interpretação, escopo e prazos. Ficou claro para nós, principalmente pelo contato diário com departamentos jurídicos, que a principal ansiedade está em:
- Como identificar categorias de risco sem acesso total ao core da tecnologia?
- O que fazer em casos de alteração repentina no entendimento do legislador?
- Quais práticas de mitigação e documentação de risco serão aceitas pelas autoridades?
- Como criar fluxos internos que se mantenham atualizados com a tramitação do PL?
Trabalhar nesses pontos exige não apenas tecnologia, mas clareza estratégica. E aqui, a experiência do Bits AI faz diferença: oferecemos não só automação, mas ferramentas para análise customizada de risco e revisão de contratos linguísticos, sempre alinhados ao legal design.
Como a classificação de risco influencia na gestão de contratos?
No coração do debate sobre IA está a responsabilidade sobre documentos jurídicos. O uso de inteligência artificial para revisão, criação e análise de contratos precisa estar totalmente alinhado ao perfil de risco estabelecido por cada organização. Isso significa ir além da detecção genérica de inconsistências: exige desenvolver inteligência contratual e fluxos de decisão claros, capazes de responder rapidamente a ambientes regulatórios mutantes.
Em plataformas como o Bits AI, a aplicação da matriz de risco ajustável permite que equipes jurídicas tenham controle real sobre os parâmetros que definem suas entregas. Não apenas cumprimos exigências, como também aprimoramos o padrão de clareza, visualização e gestão do conhecimento técnico, o que supera a abordagem dos demais players do mercado.
 Qual o papel internacional da ISO/IEC 42001:2023 no contexto brasileiro?
 Qual o papel internacional da ISO/IEC 42001:2023 no contexto brasileiro?
A norma ISO/IEC 42001:2023 ganhou destaque ao estabelecer requisitos objetivos para sistemas de gestão de IA em organizações, orientando práticas responsáveis de desenvolvimento e operação dessas tecnologias. Para quem constrói estratégias jurídicas de IA no Brasil, alinhar-se a esses padrões internacionais fortalece a confiança e antecipa uma possível harmonização regulatória.
A ISO/IEC 42001:2023 trata, entre outros pontos:
- Gestão de riscos e controles em todo lifecycle dos sistemas de IA
- Documentação e rastreabilidade de decisões automatizadas
- Definição e avaliação do apetite de risco organizacional
- Treinamento contínuo de equipes para vigilância ética
- Monitoramento ativo de compliance regulatório
Nós acreditamos que a união dessas práticas à proposta do PL 2338/2023 cria um novo padrão de governança para o setor jurídico. O Bits AI adota boas práticas não apenas técnicas, mas de legal design, fortalecendo a segurança regulatória dos nossos clientes.
Experiência prática: ajustando o apetite de risco com a matriz personalizada
Um tema que ouvimos com frequência é: como adaptar a matriz de risco à realidade do nosso negócio? Não existe receita pronta, mas há caminhos validados:
- Mapeamento de uso: identificamos quais fluxos fazem uso de IA, o que é sensível e merece acompanhamento.
- Classificação de impacto: conectamos o perfil regulatório (alto, moderado ou baixo risco) à importância estratégica daquele processo.
- Ajustes iterativos: por meio do Bits AI, é possível recalibrar a matriz e alimentar o agente de análise com novos parâmetros, acompanhando tanto o andamento do PL quanto outras normas de segurança.
- Integração ao fluxo de contratos: alinhamos as análises e recomendações automaticamente, favorecendo a revisão orientada à mitigação e clareza contratual (legal design).
Plataformas concorrentes muitas vezes param na automação, mas aliados ao Bits AI, proporcionamos a personalização do processo de revisão e adaptação contínua às normas, flexibilidade essa especialmente relevante em um cenário legislativo dinâmico como o brasileiro.
Como interpretar e se preparar para mudanças na tramitação do PL?
O estado de tramitação do PL 2338/2023, sujeito a alterações e debates parlamentares, exige observação constante. No momento, a medida tramita em regime de urgência, buscando consenso sobre pontos polêmicos da classificação de risco, exceções e processos de supervisão.Manter times atualizados é indispensável, e sugerimos criar alertas para newsletters jurídicas e consultar periodicamente fontes oficiais do Congresso, que detalham calendários e relatórios de comissões.
Aliás, nossos clientes costumam se beneficiar do suporte contínuo das soluções Bits AI, que já integram fontes de dados atualizadas para embasar decisões, indo além do tradicional.
Comparativo internacional: o que aprendemos com o EU AI Act?
 Comparativo internacional: o que aprendemos com o EU AI Act?
O EU AI Act, adotado pelo Parlamento Europeu em maio de 2024, tornou-se referência global por estabelecer categorias de risco e obrigações correspondentes, influenciando diretamente o PL brasileiro. Percebemos, em nossas análises, que adaptações locais são necessárias para atender especificidades do nosso ambiente jurídico e de negócios.
- A lei europeia exige avaliação prévia de impacto, credenciamento de instituições e relatórios auditáveis – práticas que já incorporamos no Bits AI e que ainda são subexploradas pelos demais players nacionais.
- Categorias de risco europeu dialogam com as do PL 2338/2023, mas há nuances importantes envolvendo contextos culturais, econômicos e tecnológicos.
- O Bits AI antecipa essas necessidades ao permitir, de forma nativa, traduções dos parâmetros europeus para as demandas brasileiras, favorecendo quem atua multinacionalmente.
Sobre este tema, sugerimos se aprofundar em conteúdos comparativos, como o nosso próprio guia sobre ferramentas de IA jurídica para advogados, que discute vantagens e limitações de abordagens internacionais no contexto local.
Por que uma política de legal design é diferencial?
Legal design não é moda para nós: é resposta real às necessidades do mercado. Transmitir informações complexas de forma acessível, estruturada e transparente é requisito para o sucesso de qualquer política robusta de apetite de risco. Adotamos práticas de legal design porque elas não só se alinham aos reguladores, mas potencializam o entendimento de partes interessadas, reduzindo litígios e dúvidas internas.
Resultados do Bits AI apontam para redução do tempo de revisão contratual, economia de dias de trabalho e maior aderência às políticas internas, algo que a maioria das soluções concorrentes não oferece de forma integrada. Isso nos levou ao reconhecimento de projetos internacionais e à adoção por organizações líderes em diversos mercados.
Como alinhar proteção de dados, segurança e compliance?
Um dos pilares que sustentam nossa proposta de valor é o alinhamento às melhores práticas da OWASP Top 10, que orienta sobre mitigação de vulnerabilidades, controle de acesso e segregação de dados. No fluxo operacional, garantimos que documentos enviados são processados e descartados de forma controlada, mantendo apenas a versão protegida para reduzir exposição.
Evidenciamos que inovar com segurança não exige comprometer a velocidade nem a clareza.
Aplicações práticas: como o Bits AI se diferencia?
Nosso diferencial está na experiência combinada: inteligência contratual, análise avançada de risco, automação de revisão, criação estruturada de contratos e legal design, tudo em um ambiente de governança e segurança.
- Automatizamos detecção de cláusulas sensíveis e inconsistências
- Permite customizar a matriz de risco e atualizar rapidamente conforme novas regulações do PL
- Oferecemos revisão bilíngue (inglês, português e espanhol) com legal design integrado
- Focamos na experiência do usuário e clareza, indo além do tradicional
- Atualizamos os parâmetros e funcionalidades sempre que há novidades legislativas
Enquanto plataformas rivais normalmente param na automação básica ou dependem de integrações pouco flexíveis, nós entregamos uma solução completa, adaptável e preparada desde já para o marco legal brasileiro e os padrões ISO internacionais.
Para quem busca relevância e segurança num cenário de IA jurídica, sugerimos nosso artigo sobre inteligência artificial jurídica, que mostra de forma prática o impacto dessas tecnologias nos departamentos jurídicos.
Como construir um futuro inovador em IA, com segurança e estratégia?
Sabemos que a pressão por inovação é constante, mas aprendemos ao longo desses anos que responsabilidade e governança são inegociáveis. Recomendamos sempre considerar:
- Monitorar o PL 2338/2023 e ajustar políticas rapidamente, sem scripts engessados.
- Adotar sistemas certificados, como os que se alinham à ISO/IEC 42001:2023.
- Desenvolver uma cultura interna de apetite de risco claro, sustentando decisões com registros e indicadores.
- Buscar plataformas que unem legal design à inteligência contratual, como a que oferecemos.
Em caso de dúvidas sobre riscos regulatórios, indicamos também nosso conteúdo sobre riscos no uso de IA jurídica, que apresenta alternativas seguras e exemplos práticos.
Considerações finais: preparar-se para a nova era da inteligência artificial jurídica
O PL 2338/2023 representa um divisor de águas para a governança e uso responsável da inteligência artificial no Brasil. Ao definir categorias de risco e obrigações, exige das organizações alinhamento constante de processos, estratégias de legal design e matrizes ajustáveis ao seu apetite de risco. Se há um ensinamento que tiramos desse cenário é que não basta responder ao legislador, é preciso antecipar tendências e oferecer valor direto aos times jurídicos.
Se deseja se posicionar como referência e estar preparado para todas as etapas do marco legal da IA, sugerimos conhecer mais sobre como o Bits AI transforma contratos em ativos estratégicos e experimentar nossa solução sem custos por 5 dias. Inove com segurança e lidere a transformação digital no seu setor.